En bref
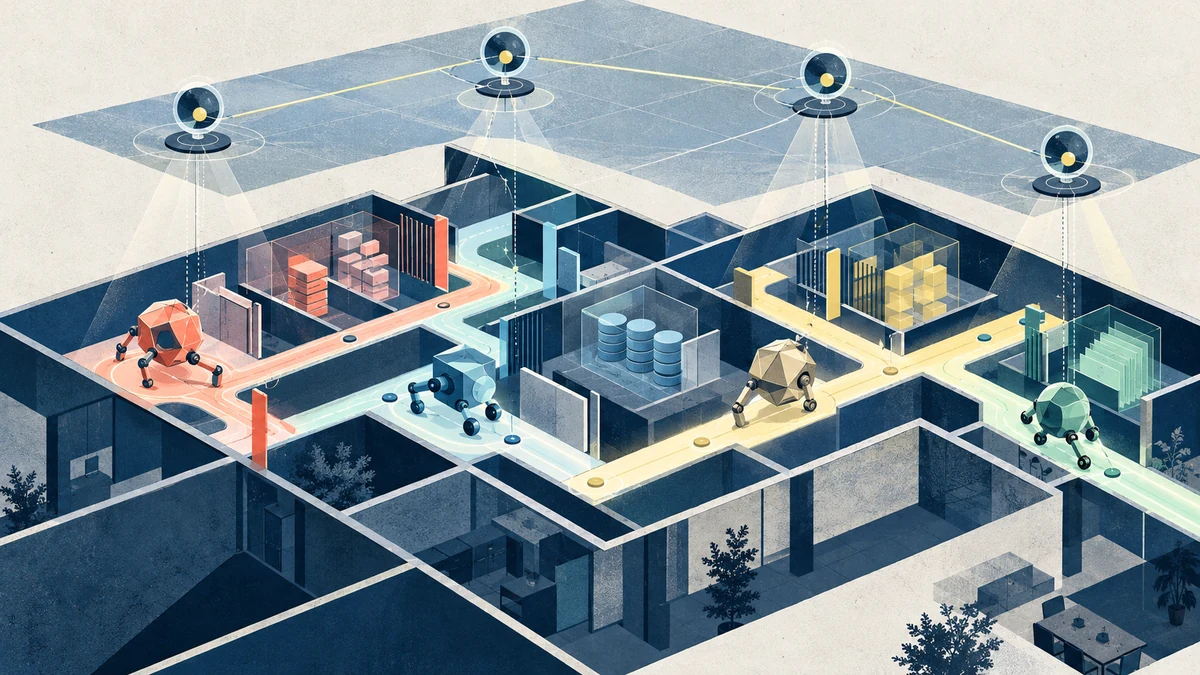
- La multiplication des agents impose aux entreprises de savoir qui les possède, quelles ressources ils utilisent et quelles actions ils exécutent.
- La difficulté ne vient pas seulement des attaquants, mais aussi d’outils internes autorisés à consulter des données et à agir dans des applications.
- Microsoft place l’identité distincte de chaque agent et la protection des données parmi les contrôles qui ne devraient pas être négociables.
- Les chiffres publiés restent difficiles à généraliser, car le texte ne précise ni les volumes de départ, ni l’échantillon, ni la méthode de mesure.
Une croissance rapide dans les outils de travail
Le 28 octobre 2026, Microsoft a décrit un changement de priorité pour les responsables de la sécurité des systèmes d’information, souvent appelés RSSI. Selon l’entreprise, l’intelligence artificielle, ou IA, ne sert plus seulement à produire du contenu. Elle prend désormais la forme d’agents, des systèmes capables d’accéder à des données, d’utiliser des applications et d’exécuter des actions pour une personne. Ce déplacement transforme un outil d’assistance en acteur direct du fonctionnement quotidien des entreprises.
L’observation centrale porte sur l’écosystème Microsoft 365, un ensemble d’outils professionnels de l’entreprise. D’après le rapport annuel Work Trend Index cité par Microsoft, le nombre d’agents actifs y a été multiplié par quinze en un an. La hausse atteint un facteur dix-huit dans les grandes entreprises. Pour les équipes de sécurité, chaque agent représente un acteur supplémentaire dont il faut connaître le propriétaire, les accès et les activités. Ce rythme suggère que les mécanismes de contrôle doivent suivre une adoption déjà engagée.
Des outils autorisés qui peuvent dépasser l’intention initiale
La conséquence concrète apparaît avant toute attaque. Des employés créent et déploient eux-mêmes des systèmes qui manipulent des informations professionnelles, parfois sans expérience récente de la programmation. Ces outils partent d’un objectif légitime, mais ils peuvent utiliser tous les accès qui leur sont accordés. Leur fonctionnement ne reproduit ni le jugement humain, ni son appréciation implicite de ce qui convient. Le risque provient donc aussi d’une autorisation trop large, même sans intention malveillante.
Microsoft place l’identité et les données au centre du contrôle. Une identité gouvernée permet d’attribuer précisément une action à un agent, plutôt que d’employer le compte personnel ou partagé d’un salarié. Elle permet aussi de désactiver cet agent séparément. Les données accessibles doivent être classées et protégées, tandis que les droits doivent rester limités aux besoins réels du système. Cette séparation facilite l’identification de l’agent concerné lorsqu’un fonctionnement inattendu apparaît.
Voir les agents avant de leur confier davantage
Cette gestion suppose une observabilité approfondie, c’est-à-dire la capacité de voir quels agents existent et comment ils se comportent. Le RSSI doit savoir qui possède chaque système, quelles ressources il peut atteindre et quelles actions il réalise. Microsoft estime aussi nécessaire de repérer un changement de comportement, afin que l’équipe intervienne avant qu’un problème limité ne prenne de l’ampleur. Sans inventaire et sans suivi, un agent peut rester invisible à ceux qui doivent le protéger.
Ces contrôles visent à créer des limites connues sans bloquer la construction de nouveaux outils. Dans l’interprétation proposée, des règles claires peuvent même accélérer les projets, car les équipes savent ce qui est permis. Microsoft demande donc aux concepteurs d’aborder l’identité et la protection des données avec la sécurité avant le développement, plutôt qu’après le déploiement. La logique consiste à fixer les accès avant que l’agent commence à les utiliser.
L’IA accélère aussi le travail des attaquants
Le second changement concerne la défense. Selon le Microsoft Digital Defense Report mentionné dans la publication, les attaquants utilisent l’IA pour agir plus vite et à plus grande échelle. Cette accélération réduit le délai disponible pour comprendre une opération malveillante et y répondre. Pour Microsoft, acheter des outils plus rapides ne suffit donc pas à adapter une équipe de sécurité. Une attaque laisse généralement des indices dans plusieurs parties du système informatique, plutôt qu’à un seul endroit.
L’entreprise préconise de rapprocher les signaux provenant des identités, des appareils, des applications et des services informatiques distants. Elle y ajoute le renseignement sur les menaces, soit les informations qui décrivent leur évolution et leur pertinence pour une organisation. Les agents peuvent alors assister les analystes pendant une enquête et une réponse, en utilisant pour la défense la même capacité d’accélération. Cette intégration doit aider l’équipe à comprendre une situation complète plutôt qu’une succession de signaux isolés.
Une analyse utile, mais des preuves encore partielles
La méthode présentée combine trois matériaux. Microsoft cite son rapport annuel Work Trend Index pour mesurer l’adoption, son Digital Defense Report pour décrire l’évolution des attaques, puis des échanges avec des RSSI. Cette démarche rapproche des données d’usage, des observations de sécurité et des retours de responsables. La publication ne décrit toutefois ni une expérience contrôlée, ni une comparaison indépendante entre entreprises équipées et non équipées. Les chiffres documentent donc une tendance interne, sans démontrer son ampleur dans l’ensemble du marché.
L’interprétation de Microsoft tient en deux missions liées. Les RSSI doivent encadrer les agents déjà présents dans l’entreprise, tout en modernisant la détection et la réponse face aux menaces accélérées par l’IA. La source estime que cette diffusion devrait continuer, mais elle ne fournit aucune projection chiffrée. La suite dépendra donc de la visibilité réelle sur les agents, leurs accès et les variations de leur comportement. Le texte ne mesure pas encore l’efficacité défensive obtenue lorsque des agents assistent les analystes.
Ce qui reste à confirmer
La source provient uniquement de Microsoft et porte sur son écosystème. Elle ne donne ni nombre initial d’agents, ni définition d’un agent actif, ni taille d’échantillon, ni protocole de collecte. Elle ne chiffre pas non plus les gains défensifs attribués aux agents ou la réduction du temps de réponse.