En bref
- CERT Polska a coordonné la divulgation de onze vulnérabilités signalées dans boneIO et dans ses images système black_debian_images.
- Plusieurs failles permettaient à une personne présente sur le réseau local de commander l'appareil sans compte, voire d'exécuter des commandes système.
- Les effets décrits dépassent les données numériques, car des relais, portails et stores reliés au contrôleur pouvaient être actionnés.
- La version 1.6.0 apporte les corrections annoncées, mais certains anciens appareils doivent être réinstallés et certains identifiants par défaut changés manuellement.
Onze failles derrière une même porte d'entrée
Le 26 octobre 2026, CERT Polska a publié onze identifiants CVE, le registre public utilisé pour distinguer les vulnérabilités connues. Ils couvrent boneIO Black et black_debian_images, les images du système installé sur ces contrôleurs. CERT Polska dit avoir reçu le signalement et coordonné sa divulgation avec boneIO. Le chercheur crédité est Mateusz Włodarczak, également nommé s3ga.
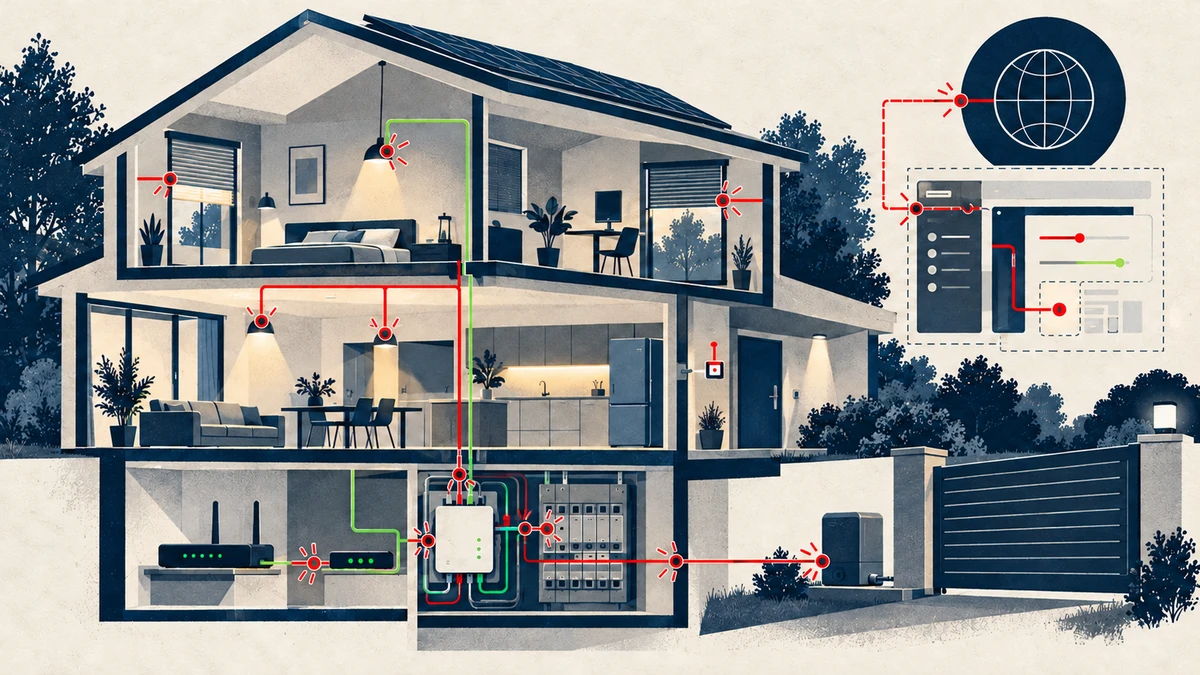
L'enjeu est concret, car boneIO Black pilote des éléments de domotique, c'est-à-dire des équipements domestiques automatisés. Selon l'avis, certaines failles permettaient de modifier la configuration, couper le contrôleur ou manipuler des relais, stores et portails. Une compromission pouvait donc toucher le fonctionnement du logement, pas seulement les informations conservées par l'appareil. La source évoque aussi un risque de déni de service, qui rend un équipement indisponible.
Une administration accessible sans contrôle préalable
La faiblesse centrale concernait l'authentification, le contrôle qui vérifie l'identité avant d'autoriser une action. Le micrologiciel, soit le logiciel interne de l'appareil, la désactivait par défaut. Son interface de programmation, ou API, écoutait toutes les interfaces réseau. Elle exposait alors ses fonctions sans demander d'identifiants, donnant à un tiers du réseau local le contrôle complet du boîtier.
Une seconde entrée exposait Node-RED à l'adresse /nodered/ par Caddy, un relais logiciel qui transmet les requêtes. Node-RED sert à créer des scénarios automatisés sous forme de flux. Son interface d'administration acceptait le déploiement de flux capables de lancer des commandes sur le système. Sans authentification, une personne reliée au réseau local pouvait exécuter du code à distance et prendre entièrement le contrôle de l'installation domotique.
Des secrets lisibles et des privilèges trop larges
La configuration conservait plusieurs mots de passe en clair, donc sous une forme directement lisible. Une requête vers /api/config renvoyait notamment les secrets du panneau web et du courtier MQTT. MQTT est un protocole de messagerie utilisé par les objets connectés pour échanger des commandes. En combinant cette exposition avec l'absence d'authentification, un tiers du réseau local pouvait récupérer les mots de passe sans posséder de compte.
Les images système utilisaient aussi les mêmes identifiants MQTT par défaut sur tous les appareils, et ceux-ci étaient publiés sur GitHub. Ils donnaient un accès complet en lecture et en écriture au service de messagerie. L'avis relie cet accès au contrôle de relais, stores et portails, ainsi qu'à l'ajout de faux équipements dans Home Assistant. Ce logiciel centralise la gestion d'objets connectés dans une habitation.
D'autres défauts facilitaient une prise de contrôle après un premier accès local. Le compte de service boneio pouvait employer sudo sans mot de passe et appartenait au groupe Docker. Ces droits permettaient d'atteindre le compte root, qui possède les privilèges les plus élevés du système. Un fichier contenant les empreintes des mots de passe MQTT restait aussi lisible par tous les utilisateurs locaux. Un intrus pouvait ainsi tester des mots de passe hors ligne.
Quand une page web peut déclencher une action physique
Deux vulnérabilités exploitaient l'affichage web plutôt qu'une connexion directe au panneau. La première relevait de la falsification de requête, ou CSRF, une technique qui fait envoyer une commande par le navigateur d'une victime. Une page malveillante pouvait ainsi redémarrer le contrôleur, basculer des relais, actionner des stores ou un portail, puis arrêter l'appareil. L'absence d'authentification par défaut élargissait encore les possibilités sur le réseau interne.
La seconde reposait sur le détournement de clic, aussi appelé clickjacking. Un site pouvait intégrer le panneau boneIO dans un cadre invisible et pousser un utilisateur à cliquer sur ses commandes. CERT Polska mentionne des changements non autorisés et de possibles conséquences pour la sécurité physique. L'avis décrit le mécanisme, mais ne rapporte aucun accident ni exploitation réellement observée.
Une autre faille concernait une course entre vérification et utilisation d'un fichier temporaire prévisible. Un utilisateur local pouvait remplacer son contenu après validation, avant son installation avec les droits root. Il pouvait alors injecter ses propres règles sudo et augmenter ses privilèges. Enfin, certains accès sans compte révélaient journaux, version, numéro de série, nom MQTT, listes de configuration et documentation technique. Ces données pouvaient faciliter la préparation d'une attaque ciblée.
La version 1.6.0 ferme les accès, avec deux réserves
boneIO indique avoir corrigé chaque problème dans la version 1.6.0. Le premier démarrage impose désormais la création d'un compte administrateur, puis chaque route de l'API exige un rôle authentifié. Les connexions web sont limitées par adresse et par compte. Le service d'accès à distance SSH réduit aussi les essais autorisés. Les secrets ne sont plus renvoyés par l'API ou les journaux, et les nouveaux appareils génèrent leur mot de passe MQTT au premier démarrage.
Les protections couvrent aussi les privilèges, les fichiers et l'interface web. La migration retire les anciens droits sudo et Docker du compte boneio. Les opérations sensibles passent par des outils limités à des commandes définies, avec des migrations vérifiées par signature Ed25519. Cette signature cryptographique sert à contrôler l'authenticité d'un fichier. Les permissions du fichier MQTT, la falsification de requête, la course de fichier et le détournement de clic sont également annoncés comme corrigés.
Deux situations demandent toutefois une opération distincte. Les versions antérieures à 1.2.0 reposent sur Debian 10, ne sont plus prises en charge et ne peuvent pas évoluer directement. CERT Polska indique de réinstaller ces appareils avec l'image système 1.6.0. Par ailleurs, une mise à niveau conserve les anciens identifiants MQTT. Depuis la version 1.6.0, le panneau signale ceux qui correspondent encore aux valeurs publiques, mais leur propriétaire doit les changer.
Ce qui reste à confirmer
L'avis ne fournit ni score de gravité, ni nombre d'appareils exposés, ni preuve d'exploitation active. Il décrit surtout des attaques depuis le réseau local, sans préciser les configurations éventuellement accessibles depuis Internet. Les tableaux donnent des plages vulnérables allant jusqu'à 1.6.0, alors que chaque description présente cette même version comme corrigée. La source ne résout pas cette contradiction de bornage.