En bref
- L’attaquant a d’abord copié des traces anciennes de sessions de programmation, où quelques identifiants techniques n’avaient pas été masqués.
- Des identifiants trouvés dans ces données ont ensuite servi à atteindre certains services utilisés par Cursor, puis le cache de son marché d’extensions.
- Cursor affirme avoir contacté les clients concernés, remplacé les identifiants exposés et séparé ses flux de Fireworks AI.
Une intrusion devenue visible dans le marché d’extensions
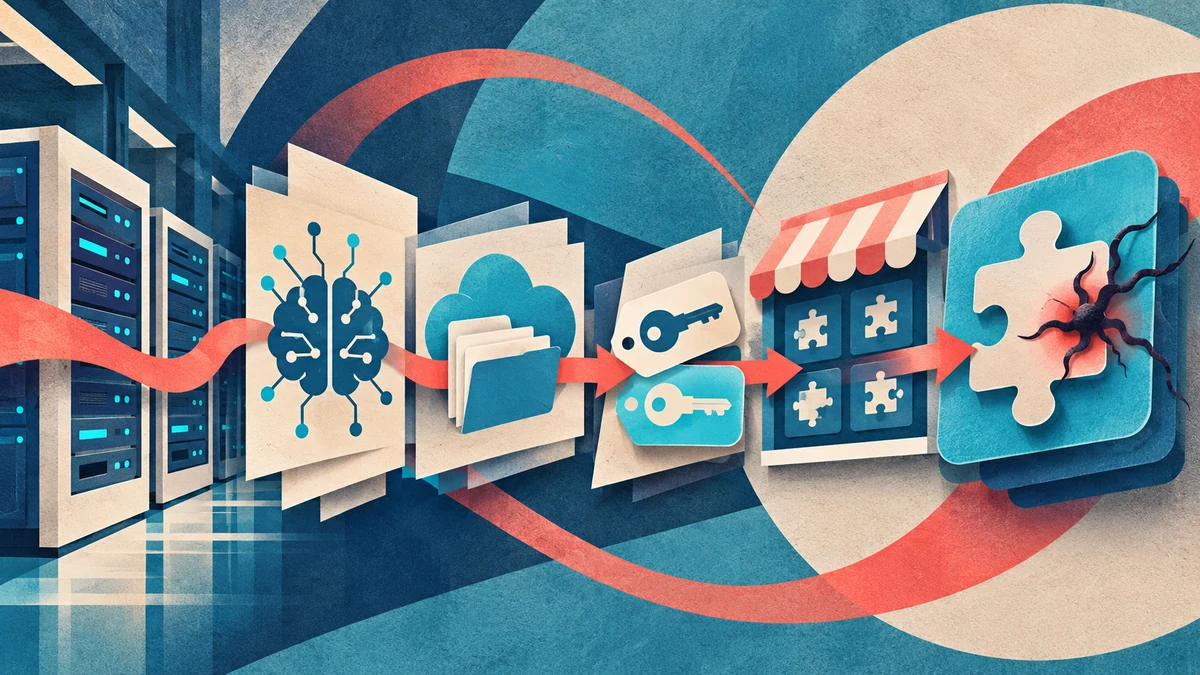
Cursor relie désormais deux volets d’un même incident de sécurité. Une clé d’accès confiée à Fireworks AI aurait d’abord permis de copier des données partagées. Des identifiants présents dans ces données auraient ensuite ouvert certains services internes de Cursor. L’attaquant a finalement placé des copies malveillantes de l’extension Claude Code dans le cache du marché d’extensions de la plateforme.
Pour les utilisateurs concernés, le risque ne se limitait donc pas à une fuite d’informations. Selon The Hacker News, la fausse extension tentait d’installer une porte dérobée SSH persistante. SSH désigne un protocole servant à administrer une machine à distance. Une porte dérobée permet à un intrus de conserver un accès caché après l’installation initiale.
Cursor situe la diffusion malveillante au 29 octobre 2026. La copie est restée disponible pendant environ 11 heures avant son retrait. Au maximum, 5 000 utilisateurs demandant certaines versions conservées en cache ont pu recevoir cette construction. L’entreprise dit avoir averti ceux qui avaient installé les versions 2.1.312 ou 2.1.313 pendant cette fenêtre.
La fuite initiale venait d’un espace partagé avec Fireworks
D’après l’enquête de Cursor, le point de départ se trouve chez Fireworks AI, un prestataire utilisé pour l’entraînement et l’inférence. L’inférence correspond au traitement qui produit une réponse à partir d’un modèle d’intelligence artificielle. Cursor affirme qu’une clé délivrée à Fireworks a été exposée, puis utilisée pour copier le contenu d’un espace de stockage partagé.
Cet espace était accessible en lecture seule. Cette restriction empêchait normalement de modifier les fichiers, mais elle autorisait leur consultation et leur copie. Il contenait des traces limitées d’agents de programmation, surtout issues de sessions de 2025. Ces enregistrements provenaient de sessions sans Privacy Mode et pouvaient servir à l’entraînement des modèles.
Privacy Mode est un réglage propre à Cursor qui exclut les données de cet usage d’entraînement. Certaines traces conservaient toutefois des identifiants qui auraient dû être masqués. Cursor indique que des identifiants d’interface de programmation étaient exposés pour moins de 0,01 % de ses clients. Une interface de programmation permet à des logiciels de communiquer automatiquement entre eux.
Des identifiants réutilisés pour progresser dans les systèmes
L’attaquant aurait utilisé les identifiants découverts comme premiers points d’appui. Il a alors atteint certains outils SaaS employés par Cursor. SaaS signifie logiciel fourni comme un service en ligne, souvent accessible avec un compte ou une clé. Le problème s’est ainsi déplacé d’un stockage historique vers plusieurs services liés aux activités de l’entreprise.
Cursor mentionne des dépôts archivés de code source hors production, dont certains contenaient des coordonnées professionnelles. Des données limitées du support, des échanges par courriel, des mesures d’usage et des coordonnées ont aussi été consultés. L’entreprise ajoute des résumés de conversations avec des agents de programmation et certains identifiants transmis par des utilisateurs au support.
Un identifiant volé dans ces données internes aurait ensuite permis d’atteindre le cache du marché d’extensions. Un cache conserve temporairement des fichiers pour les distribuer plus rapidement. L’attaquant y a déposé les copies non autorisées de Claude Code, présentées comme une mise à jour légitime. Cette étape explique comment une fuite limitée a pu devenir un canal de distribution de logiciel malveillant.
Un périmètre circonscrit, mais plusieurs limites demeurent
Cursor affirme que les dépôts de code de ses clients, son environnement de production et l’application Cursor n’ont pas été touchés. Ses mises à jour officielles, ses autres applications et les autres extensions du marché seraient également restées intactes. L’entreprise précise aussi que les requêtes d’inférence actives n’ont pas été exposées et qu’aucune clé de signature de version n’a fuité.
Anthropic n’a pas publié la copie malveillante, selon Cursor, et l’incident ne provenait pas d’une vulnérabilité de son produit. Open VSX, la source habituelle du marché, n’aurait jamais hébergé le logiciel malveillant. Cursor distingue aussi deux périmètres chiffrés. Les identifiants d’interface concernaient moins de 0,01 % des clients, tandis que les traces exposées concernaient moins de 0,05 % des utilisateurs sans Privacy Mode.
Cursor dit avoir désactivé la clé du fournisseur, remplacé les identifiants exposés et recherché d’autres accès non autorisés. La société a déplacé ses flux d’inférence hors de Fireworks, reconstruit son marché et redéployé son infrastructure de production. Elle n’a observé aucune autre activité malveillante depuis le 1er novembre 2026, mais maintient sa surveillance.
L’incident Fireworks pourrait dépasser Cursor. The Hacker News rapporte que Notion a confirmé un vol de données lié à cette compromission. Uber a également signalé le vol de milliers d’informations de permis après l’atteinte d’identifiants chez un prestataire. TechCrunch identifie ce prestataire comme Fireworks AI, mais Uber ne l’a pas nommé dans le document cité.
Ce qui reste à confirmer
Le récit technique détaillé provient principalement de l’enquête publiée par Cursor. Le dossier ne contient ni déclaration de Fireworks AI, ni analyse indépendante des systèmes compromis. Le nombre exact d’utilisateurs ayant reçu la copie malveillante reste inconnu, puisque Cursor ne fournit qu’un maximum potentiel. Les liens avec Notion et Uber reposent sur des informations rapportées par des médias, et Uber n’a pas publiquement nommé Fireworks dans le document cité.