En bref
- COLD RELIC a exploité les données d'une première organisation américaine pour construire une approche crédible contre une seconde organisation.
- Le groupe combine usurpation d'identité, liens d'hameçonnage, accès cloud détournés et nouveaux moyens d'authentification pour conserver son accès.
- Les chercheurs relient les deux intrusions par les prétextes employés, les paramètres des liens et le contexte professionnel repris de la première victime.
- L'étude documente des observations de réponse à incident, mais certaines intentions et certains liens entre indices restent présentés comme probables.
Une première victime utilisée comme point d'appui
Mandiant décrit une série d'intrusions liées, attribuées à COLD RELIC, un groupe russe d'espionnage numérique soutenu par l'État. Selon l'évaluation du ministère américain de la Justice, le groupe opère au sein du Service fédéral de sécurité russe. L'enjeu dépasse le vol subi par une seule organisation. Les informations dérobées deviennent une matière première pour approcher d'autres personnes avec des identités, des relations et des sujets déjà familiers.
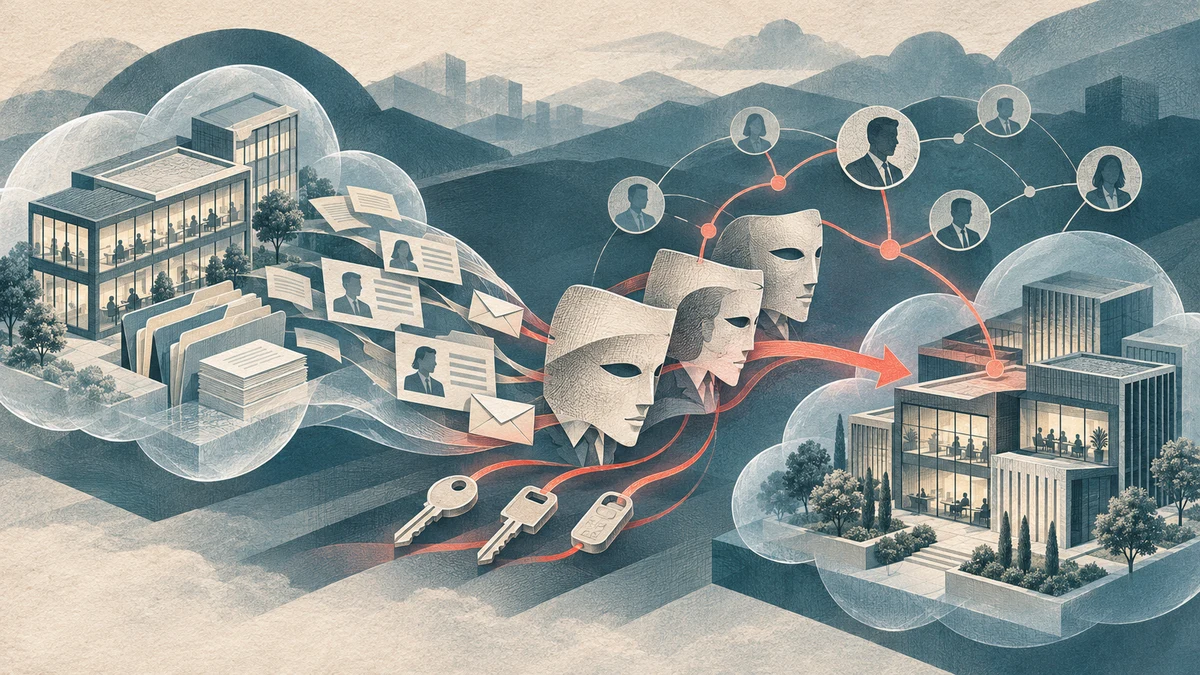
La chronologie commence par la compromission d'une organisation établie aux États-Unis, à la fin de 2025. Le groupe a téléchargé un volume important de données et recherché des noms, des adresses électroniques et des archives de messages. En 2026, Mandiant a enquêté sur une autre organisation américaine. Les prétextes employés et certains paramètres de liens indiquaient une réutilisation probable du contexte relationnel issu de la première victime.
La confiance professionnelle devient le principal leurre
Pour approcher la seconde organisation, COLD RELIC s'est fait passer pour un employé de la première victime sur une messagerie chiffrée. La conversation a ensuite conduit à des liens d'hameçonnage, c'est-à-dire des pages conçues pour voler des informations de connexion. Les documents présentés correspondaient au sujet discuté. Cette continuité rendait la demande plus crédible qu'un message inattendu envoyé sans contexte.
Les liens ne menaient pas toujours directement vers la page frauduleuse. Un site déjà compromis servait d'abord de relais, puis décidait si le visiteur devait être redirigé. Ce détour masquait le domaine d'hameçonnage et permettait d'examiner le visiteur. Le lien pouvait aussi contenir un paramètre faisant référence à une ancienne victime ou au thème du leurre. Un tel paramètre associé à la première organisation a été retrouvé dans un lien soumis à VirusTotal en juin 2026.
Des accès légitimes détournés pour durer
Lors de la première intrusion, les opérateurs ont utilisé les identifiants volés d'un compte Super Admin, doté des droits les plus élevés. Ils passaient par un relais résidentiel américain situé près de la victime. Ce relais faisait apparaître la connexion comme issue d'un accès internet ordinaire et local. Le groupe a aussi multiplié les notifications de validation jusqu'à ce que l'utilisateur en accepte une, une méthode appelée fatigue de l'authentification multifacteur.
Après cette validation, les opérateurs ont enregistré un appareil encore inconnu dans l'environnement de l'organisation. Ils ont ajouté des clés d'accès, des codes de secours et des appareils de validation non autorisés. Ces moyens ont maintenu l'accès malgré certaines réinitialisations de mot de passe et de session. Dans la seconde organisation, le groupe a pareillement inscrit un nouvel appareil de validation après avoir volé des identifiants et des jetons, qui servent à prouver une connexion déjà autorisée.
Le vol massif prépare aussi les opérations suivantes
Avec les privilèges administratifs obtenus, COLD RELIC a téléchargé le contenu du stockage cloud de la première organisation. Le groupe a partagé massivement des fichiers avec une adresse qu'il contrôlait et les a aussi récupérés directement. Il a exporté la liste complète des employés et lancé un export couvrant l'organisation. Il a consulté les journaux de sécurité, puis affiché, modifié et supprimé des alertes afin d'effacer des traces de l'accès initial.
La collecte ne se limitait pas à accumuler des documents. Les opérateurs cherchaient des identifiants, des informations sur le personnel, des archives de courriels, des listes de contacts, des CV et des calendriers d'événements. Ces éléments pouvaient soutenir de nouveaux scénarios d'usurpation. Après leur éviction de la première infrastructure, des comptes imitant ses employés ont encore servi à viser des collègues et des relations professionnelles. La seconde victime a, elle aussi, subi un téléchargement massif des fichiers accessibles.
Ce que l'enquête établit, et ce qu'elle laisse ouvert
La méthode associe les enquêtes de réponse à incident de Mandiant aux observations du Google Threat Intelligence Group, ou GTIG, l'équipe de renseignement sur les menaces de Google. GTIG suit et perturbe les campagnes d'hameçonnage de COLD RELIC depuis 2015. Les chercheurs croisent les actions observées dans les environnements cloud, les conversations d'approche, les paramètres des liens et un dépôt sur VirusTotal. Cette plateforme permet notamment d'analyser et de partager des fichiers ou des adresses web suspects.
L'interprétation centrale est que COLD RELIC transforme chaque accès en ressource pour le suivant. Elle repose sur la cohérence entre les identités imitées, le contexte professionnel repris et les traces techniques rapprochant les deux affaires. Toutefois, la source qualifie de probables certains usages et certaines intentions, notamment la finalité de recherches ou l'emploi futur d'une nouvelle identité. Elle ne nomme pas les organisations touchées. Le groupe reste actif, avec de nouvelles opérations d'hameçonnage observées jusqu'en novembre 2026.
Les défenses doivent couvrir l'identité entière
L'étude estime qu'un simple changement de mot de passe ne suffit pas lorsque l'attaquant conserve des sessions, des clés d'accès ou des appareils de validation. Elle recommande de révoquer les sessions actives, les jetons de renouvellement et les autorisations accordées aux applications externes. Les administrateurs doivent aussi retirer les clés, codes de secours et appareils non reconnus. Cette réponse vise les différents moyens qui permettent à un compte compromis de rester utilisable.
Les auteurs recommandent aussi une authentification multifacteur résistante à l'hameçonnage, fondée sur des clés matérielles, ainsi qu'un contrôle des nouveaux appareils enregistrés. Ils proposent de surveiller les téléchargements inhabituels, les partages externes massifs, les exports globaux et la suppression d'alertes. Enfin, les journaux de connexion peuvent être enrichis pour repérer les relais résidentiels. Ces mesures répondent au mécanisme observé, sans garantir qu'elles identifieront chaque opération future.
Ce qui reste à confirmer
Mandiant ne révèle pas l'identité des deux organisations. La réutilisation du contexte de la première victime contre la seconde est jugée probable à partir des prétextes, des paramètres de liens et des relations observées. La finalité de certaines recherches et l'usage futur d'une nouvelle identité restent aussi des interprétations de GTIG.