En bref
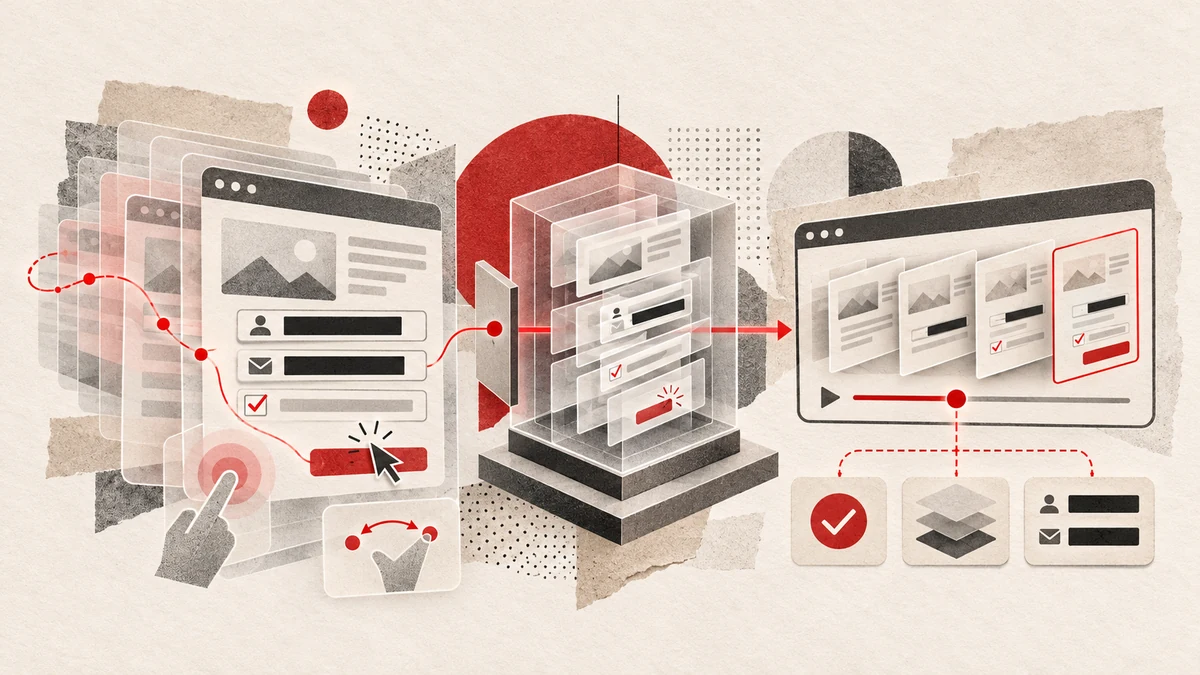
- Les outils de rejeu de session regroupent clics, défilements, gestes tactiles et parfois saisies afin de reconstituer un parcours sous forme de vidéo.
- La CNIL demande que chaque objectif soit présenté avant le consentement, avec un refus et un retrait aussi simples que l’acceptation.
- Les éditeurs doivent limiter la collecte, masquer les champs contenant des données personnelles et privilégier des conservations très brèves.
Une navigation transformée en parcours consultable
Un site ou une application mobile peut enregistrer bien davantage qu’une simple visite. Certains outils suivent les mouvements de souris, les clics, le défilement des pages et les interactions tactiles. Ils peuvent aussi capter certaines saisies effectuées dans des formulaires. Ces éléments sont regroupés en sessions, puis présentés comme des vidéos du parcours suivi. L’éditeur, c’est-à-dire l’organisme qui exploite le service, peut alors revoir la manière dont une personne a utilisé son interface. Cette restitution réunit plusieurs actions successives au lieu de les présenter comme des événements isolés.
Cette technique porte le nom de rejeu de session. Elle peut aider l’éditeur à repérer et résoudre des problèmes techniques sur son site ou son application. Elle lui montre notamment les étapes suivies avant qu’une difficulté apparaisse. Mais son fonctionnement rend aussi observable une succession détaillée d’actions individuelles. La Commission nationale de l’informatique et des libertés, ou CNIL, alerte donc sur un possible suivi permanent de la navigation. Une telle observation peut révéler des informations précises sur la vie privée, surtout lorsque la collecte reste invisible pour la personne concernée.
Le consentement doit précéder chaque usage
La CNIL a publié en novembre 2026 une recommandation destinée aux professionnels qui déploient ces outils. Elle veut rendre la pratique plus visible et préciser les garanties attendues. Selon l’autorité, le consentement de l’utilisateur doit être demandé avant le recours au rejeu de session. Chaque finalité, autrement dit chaque objectif assigné à l’outil, doit être présentée séparément. La personne doit ainsi comprendre la portée de son choix avant d’accepter ou de refuser. Un objectif technique ne dispense donc pas l’éditeur d’expliquer précisément l’usage prévu.
L’accord ne doit pas devenir un choix irréversible ou difficile à corriger. L’utilisateur doit pouvoir refuser puis retirer son consentement aussi simplement qu’il l’a donné. La CNIL cite les mêmes interfaces de gestion comme moyen possible pour ces trois opérations. L’information fournie doit rester accessible, compréhensible et apparaître au moment pertinent. Elle doit aussi signaler que des traceurs seront déposés sur l’appareil utilisé pour naviguer. Ces éléments techniques permettent au dispositif de suivre les interactions associées à une session.
Une information visible dès le premier écran
L’autorité recommande une information spécialement consacrée au rejeu de session. Celle-ci doit permettre d’identifier rapidement la présence de l’outil et les objectifs poursuivis. Elle ne devrait donc pas être noyée dans une présentation générale difficile à parcourir. La CNIL estime que cette mention devrait figurer au premier niveau de la plateforme de gestion du consentement. Cette interface, souvent appelée CMP, rassemble les choix proposés à l’utilisateur concernant le suivi de sa navigation. La présence du rejeu doit ainsi être perceptible avant d’ouvrir des explications plus détaillées.
Cette exigence de visibilité répond à une difficulté centrale décrite par la source. La collecte peut être abondante, continue et largement ignorée des personnes observées. Elle peut même inclure des données sensibles. La publication ne précise toutefois pas lesquelles ont effectivement été recueillies dans des situations réelles. L’information préalable doit donc expliquer ce qui sera fait des données et pourquoi elles sont nécessaires. Elle doit permettre un consentement éclairé, mais aussi un refus fondé sur une compréhension concrète du dispositif.
Collecter moins, conserver brièvement et contrôler
Le consentement ne suffit pas à autoriser une collecte sans limite. Les sessions enregistrées doivent respecter le Règlement général sur la protection des données, connu sous le sigle RGPD. Ce cadre impose ici de ne recueillir que les informations réellement nécessaires à l’objectif annoncé. Lorsqu’un éditeur cherche à améliorer l’expérience utilisateur, la CNIL lui demande notamment de masquer les champs contenant des données personnelles. Elle recommande aussi des mesures réduisant la collecte et des durées de conservation très brèves. Le paramétrage doit donc empêcher l’enregistrement indifférencié de toutes les informations visibles ou saisies.
La publication ouvre maintenant une phase de mise en pratique. La CNIL prévoit d’accompagner les professionnels pendant les prochains mois afin qu’ils appliquent les règles et garanties précisées. Elle annonce également des contrôles lorsqu’elle les jugera pertinents. Une personne qui estime ses droits méconnus peut lui adresser une plainte. L’autorité pourra alors adopter, si nécessaire, des mesures correctrices pour protéger la vie privée. Le texte ne décrit toutefois ni contrôle déjà mené, ni manquement constaté, ni calendrier de vérification visant un acteur particulier. Il ne permet donc pas d’évaluer l’ampleur actuelle des pratiques non conformes.
Ce qui reste à confirmer
La CNIL expose des risques et des garanties, mais ne documente dans cette publication aucun cas précis, aucun volume de données collectées, aucun professionnel contrôlé et aucun manquement déjà établi. Elle n’indique pas non plus le calendrier détaillé de ses futurs contrôles.