En bref
- Microsoft affirme que les modèles d’intelligence artificielle réduisent fortement le temps nécessaire pour découvrir et exploiter certaines failles logicielles.
- Perception coordonne des agents spécialisés qui simulent des attaques, analysent les alertes et appliquent des corrections selon des scénarios préparés.
- Le billet décrit une architecture et des fonctions commerciales, mais ne fournit pas de comparaison indépendante ni de résultats détaillés en conditions réelles.
Une réponse pensée pour la vitesse des attaques
L’observation centrale de Microsoft concerne le rythme auquel une faiblesse logicielle peut devenir une attaque utilisable. Selon l’entreprise, les modèles avancés d’intelligence artificielle, ou IA, savent désormais mieux repérer et exploiter ces faiblesses. Des capacités proches apparaissent aussi dans des modèles à poids ouverts, dont les paramètres peuvent être récupérés et adaptés. Cette diffusion rend des techniques auparavant spécialisées accessibles à davantage d’acteurs.
Microsoft illustre ce changement avec des failles critiques touchant PHP, une technologie utilisée pour faire fonctionner des services web. Elles permettaient une exécution de code à distance, donc la prise de contrôle d’un serveur par une requête envoyée sur internet. Environ 29 millions de services restaient vulnérables presque deux semaines après la divulgation. Un exploit opérationnel est apparu en environ un jour, puis les recherches ont couvert davantage de versions et de configurations.
Des agents capables d’agir comme des utilisateurs internes
Pour Microsoft, l’IA ne sert plus seulement d’assistant à une personne qui prépare une attaque. Elle peut aussi exécuter des tâches, organiser des étapes et conduire une campagne avec une autonomie croissante. Cette évolution réduit le délai laissé aux équipes chargées de fermer une faille. Elle augmente également la pression sur les centres qui traitent encore leurs alertes manuellement.
Le même mécanisme crée un risque à l’intérieur des organisations. Un agent est ici un logiciel autonome qui poursuit un objectif en utilisant des données, des applications et d’autres outils. Il peut travailler sans interruption et disposer d’accès étendus, sans être malveillant par nature. Comme un utilisateur interne, il peut pourtant se tromper, subir une manipulation ou être compromis.
Des signaux bruts transformés en décisions exécutables
La méthode décrite commence par des capteurs intégrés aux produits de sécurité, au réseau, au système d’exploitation, au navigateur et au cloud de Microsoft. Ces capteurs remontent des indices lorsqu’un comportement paraît anormal. Des mécanismes d’action peuvent ensuite isoler un appareil, retirer l’accès d’une identité ou bloquer un agent. Microsoft relie aussi cet ensemble à des outils provenant d’autres fournisseurs grâce à des connecteurs.
Une couche de contexte rapproche ces signaux de l’environnement propre à chaque client et de renseignements sur les menaces. L’objectif consiste à produire une représentation exploitable du parc numérique, plutôt qu’une simple accumulation d’alertes. Au-dessus, des agents spécialisés suivent des playbooks, c’est-à-dire des scénarios préparés pour guider une réponse. Un système de coordination choisit également différents modèles selon la tâche demandée.
Perception répartit attaque, défense et correction
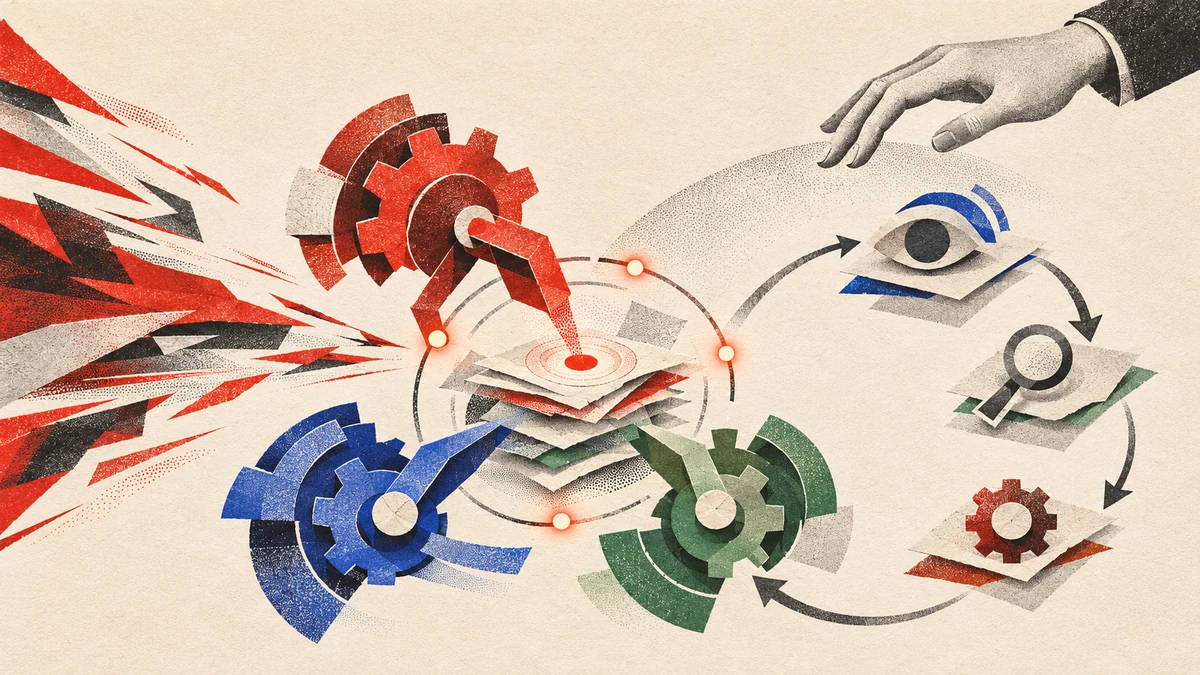
Microsoft Perception orchestre des agents rouges, bleus et verts dans une boucle commune. Les agents rouges simulent le point de vue d’un attaquant afin de rechercher des faiblesses avant une intrusion. Les agents bleus trient les alertes, détectent les menaces et conduisent les enquêtes. Les agents verts appliquent les mesures de correction et réduisent l’exposition identifiée par les autres équipes.
Cette automatisation ne signifie pas que le système décide seul de toutes les actions. Les équipes définissent des limites, choisissent les critères qui déclenchent un scénario et valident les opérations ayant un impact important. Des tableaux de bord suivent aussi l’usage de l’IA et aident à prévoir les dépenses. Microsoft présente ainsi Perception comme un moyen d’automatiser l’exécution, tout en conservant une autorisation humaine aux étapes sensibles.
Une protection temporaire pendant que les équipes corrigent
Parmi les fonctions présentées, le bouclier de vulnérabilité vise les situations où un correctif permanent ne peut pas être appliqué immédiatement. Il met en place une protection ciblée et provisoire, par exemple en modifiant l’accessibilité réseau ou certaines permissions. Cette mesure cherche à réduire l’exposition pendant la préparation de la correction. Microsoft précise toutefois qu’elle ne concerne que les scénarios pris en charge et ne remplace pas la remédiation définitive.
D’autres agents doivent aider à classer les risques, proposer des réductions d’exposition et rechercher les faiblesses d’applications web. Les intégrations annoncées permettent aussi de lancer des scénarios depuis différents outils de sécurité et de gestion informatique. Pour les agents internes, Microsoft ajoute des identités propres, des permissions limitées à une tâche et des contrôles qui évoluent avec le risque. Plusieurs de ces capacités restent néanmoins en préversion ou en préversion limitée.
Une architecture cohérente, mais des preuves encore partielles
L’interprétation proposée par Microsoft est celle d’une course de vitesse entre attaquants et défenseurs. Sa réponse relie observation, décision et action dans une boucle où des agents partagent le même contexte. L’ensemble pourrait réduire les passages manuels entre détection, enquête et correction. Le texte montre surtout la cohérence recherchée entre les produits Microsoft, plutôt qu’une supériorité démontrée face à d’autres approches.
Les limites de la publication sont importantes pour apprécier ces promesses. Il s’agit d’un billet de Microsoft consacré à ses propres produits, sans protocole expérimental détaillé ni comparaison indépendante. Aucun résultat complet ne mesure les erreurs de détection, les corrections injustifiées ou les gains obtenus dans des environnements réels. La disponibilité mêle fonctions générales et préversions, tandis que l’initiative sur la transparence des agents reste un engagement à développer des standards ouverts.
Ce qui reste à confirmer
La source est une publication de Microsoft sur ses propres produits. Elle ne fournit ni protocole reproductible, ni comparaison indépendante, ni mesures détaillées des erreurs et des résultats opérationnels. Plusieurs capacités décrites restent en préversion ou en préversion limitée.