En bref
- Plex décrit une chaîne de quatre vulnérabilités qui permet à un attaquant distant non authentifié d’exécuter du code avec les droits du serveur.
- Les attaques observées visent des serveurs accessibles depuis Internet et installent notamment des mineurs de cryptomonnaie et des relais de trafic.
- La version 1.43.3.10861 ou une version ultérieure est requise. Un serveur plus ancien et exposé doit être considéré comme potentiellement compromis.
Une exploitation confirmée par Plex et la CISA
Le 20 octobre 2026, l’Agence américaine de cybersécurité et de sécurité des infrastructures, ou CISA, a ajouté quatre vulnérabilités de Plex Media Server à son catalogue Known Exploited Vulnerabilities, appelé KEV. Une inscription dans ce registre signifie que l’agence dispose d’éléments fiables montrant une exploitation réelle. Les quatre références sont CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 et CVE-2026-96656. Le catalogue ne donne toutefois ni nombre de victimes, ni pays concernés, ni identité d’attaquant.
Plex apporte davantage de contexte dans son avis officiel. L’éditeur avait annoncé une mise à jour de sécurité au début de septembre, puis a publié les identifiants et les détails d’exploitation le 19 octobre. Il affirme que des attaques nombreuses visent les serveurs accessibles depuis Internet qui n’ont pas été mis à jour. Plex situe aussi la publication d’une preuve de concept au 16 octobre. Une preuve de concept est un programme qui démontre qu’une faille peut être exploitée, sans établir à lui seul qui l’utilise dans des attaques.
Une première requête contourne la frontière du serveur
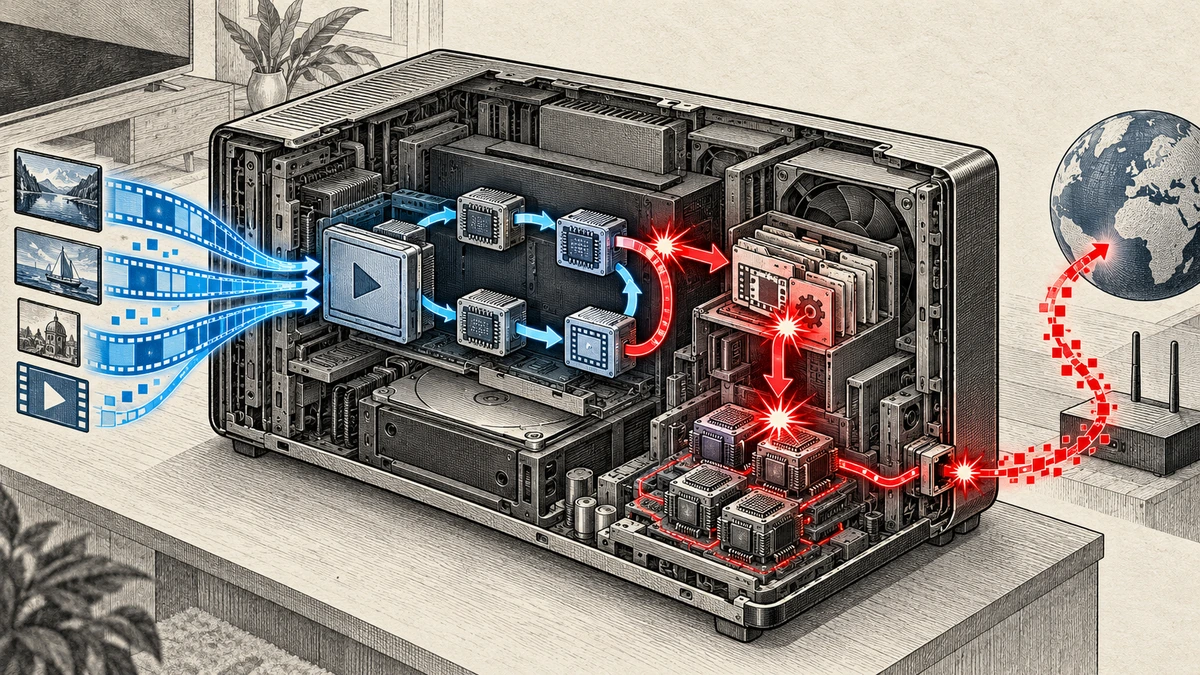
La chaîne commence par CVE-2026-96652, une falsification de requête côté serveur, souvent abrégée SSRF. Cette technique amène un serveur à contacter une destination choisie par l’attaquant. La fiche CVE situe la faiblesse dans le point d’accès de chronologie du lecteur et précise qu’une valeur quelconque du jeton X-Plex-Token suffit. L’attaquant peut placer une adresse complète dans le paramètre protocol et obliger Plex à envoyer une requête POST vers cette adresse. Plex résume cette étape comme une SSRF non authentifiée.
CVE-2026-96654 permet ensuite d’atteindre des fonctions internes normalement accessibles seulement par l’interface de boucle locale. Cette interface, appelée loopback, sert à faire communiquer des composants sur la même machine sans passer par le réseau extérieur. La fiche CVE relie le défaut à la fonction searchOne et à une neutralisation incorrecte d’adresses encodées. L’attaquant peut ainsi invoquer des fonctions d’autres modules en choisissant leurs paramètres. Pris isolément, ce défaut ne décrit pas encore l’exécution finale de code.
Du jeton administrateur au chargement d’un fichier
Les sources officielles présentent CVE-2026-96655 sous deux angles complémentaires. Le registre CVE décrit une requête vers une adresse interne ou externe arbitraire au moyen du chemin /video/:/transcode/universal, après authentification. Plex résume l’effet utile dans la chaîne comme la divulgation du jeton administrateur du propriétaire du serveur. Ce jeton donne alors les droits élevés nécessaires à l’étape suivante. La documentation publique ne livre pas chaque requête de la séquence, mais l’éditeur confirme le résultat obtenu quand les quatre failles sont combinées.
La dernière étape, CVE-2026-96656, autorise un administrateur à écrire un fichier arbitraire. La fiche CVE explique que la préférence TranscoderH264Options est ajoutée telle quelle aux options de x264 pendant le transcodage. L’écriture vise le répertoire Codecs. Au démarrage, Plex charge les fichiers de bibliothèque qui s’y trouvent sans vérifier leur signature, leur bit d’exécution ou leurs symboles. Une fois le jeton administrateur récupéré, cette capacité transforme donc la chaîne en exécution de code avec les privilèges du processus Plex Media Server.
Des mineurs et des relais installés sur les serveurs touchés
Plex indique que les serveurs compromis ont servi à exécuter des logiciels de minage de cryptomonnaie et des logiciels mandataires. Ces derniers relaient le trafic de tiers par la connexion Internet de la victime. L’impact ne se limite pas à une hausse de l’utilisation du processeur. Le code lancé hérite des accès du compte système utilisé par Plex. Les partages montés, les fichiers lisibles et les identifiants conservés sur la même machine ou la même machine virtuelle doivent donc entrer dans l’analyse de l’incident.
Toutes les versions de Plex Media Server antérieures à 1.43.3.10861 sont indiquées comme affectées dans les fiches CVE. Plex affirme que la version 1.43.3.10861 et les versions ultérieures ne le sont pas. La CISA fixe le 23 octobre pour CVE-2026-96654 et CVE-2026-96656, puis le 3 novembre pour les deux autres références. Ces échéances relèvent de la directive fédérale américaine BOD 26-04. Elles ne constituent pas un délai universel accordé aux particuliers ou aux entreprises, qui doivent corriger sans attendre.
Mettre à jour, puis rechercher les traces publiées
La première mesure consiste à installer Plex Media Server 1.43.3.10861 ou une version plus récente. Le numéro se vérifie dans Plex Web, sous Réglages puis Général. Sur certains équipements de stockage en réseau, le paquet corrigé peut ne pas apparaître immédiatement dans le gestionnaire du fabricant. Plex fournit alors une installation manuelle par plateforme. Si l’accès distant n’est pas nécessaire, l’éditeur recommande de le désactiver et d’éviter une redirection directe du port 32400.
Pour un serveur plus ancien qui était joignable depuis Internet, Plex demande de partir de l’hypothèse d’une compromission possible. Les traces publiées comprennent des processus inconnus portant notamment les noms myawesomeproxy, mylovelyminer ou x12345, des fichiers .so ou .dll inattendus dans le dossier Codecs, des connexions vers proxystream.st et une charge processeur durable sans lecture en cours. En présence de ces signes, ou si le doute ne peut pas être levé, Plex recommande une reconstruction propre, la déconnexion de tous les appareils du compte et un changement du mot de passe.
Ce qui reste à confirmer
Plex qualifie les attaques de nombreuses, mais ne publie ni télémétrie, ni volume de victimes, ni répartition géographique, ni attribution. La date de début des premières intrusions n’est pas précisée. Le catalogue de la CISA indique que l’usage de ces failles par des groupes de rançongiciel reste inconnu. Les indicateurs fournis par Plex facilitent la recherche de certaines traces, sans permettre d’exclure toutes les variantes.