En bref
- L’attaquant s’est présenté comme une application ConnectWise déjà autorisée, ce qui lui a transmis les droits accordés au service de sauvegarde.
- Huntress a recensé plus de 300 authentifications réussies, sans pouvoir convertir ce chiffre en nombre définitif d’organisations réellement compromises.
- ConnectWise a désactivé sept identités applicatives, mais des accès ajoutés séparément chez certains clients doivent encore être recherchés et supprimés.
- Aucune source ne confirme à ce stade un vol massif de données ni une atteinte aux archives de sauvegarde stockées par ConnectWise.
Une coupure pour contenir des accès non autorisés
ConnectWise a suspendu Cloud Backup, anciennement SkyKick Cloud Backup, après la découverte d’accès non autorisés à des identités applicatives. Ce service sauvegarde notamment les courriels et les fichiers conservés dans Microsoft 365. Il est utilisé par des équipes informatiques et des prestataires qui administrent les systèmes de plusieurs clients. Selon la mise à jour du 19 octobre publiée par ConnectWise, les sauvegardes planifiées, l’accès aux archives concernées et les restaurations restaient indisponibles.
Des administrateurs ont commencé à signaler publiquement des activités suspectes le 16 octobre, après des opérations repérées au moins dès le 15 octobre. Microsoft a identifié ce jour-là des tentatives d’authentification non autorisées liées au service ConnectWise. Le 17 octobre, le fournisseur a annoncé l’interruption de Cloud Backup et désactivé sept identités d’applications. Il a également arrêté Cloud Management et SaaS Security par précaution, sans communiquer de calendrier pour leur rétablissement.
Une clé du fournisseur ouvre les portes de ses clients
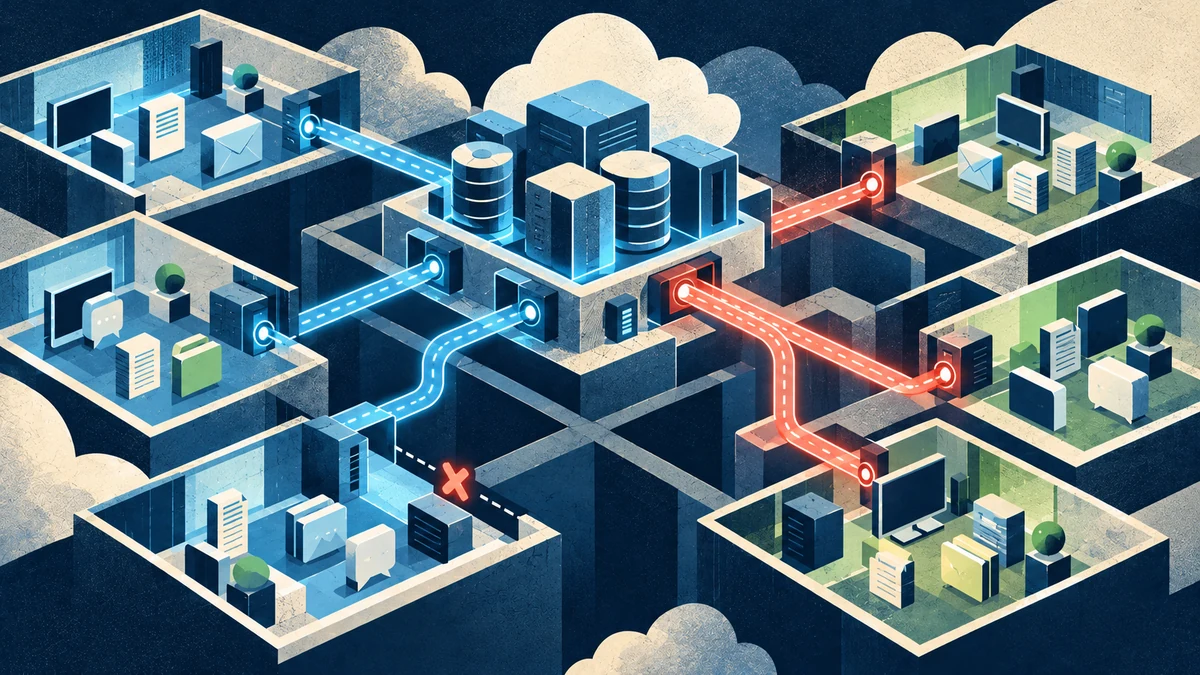
Chaque organisation Microsoft 365 fonctionne dans un espace isolé appelé tenant. Pour effectuer les sauvegardes, l’application ConnectWise reçoit des autorisations dans cet espace. Elle y est représentée par un principal de service, autrement dit une identité réservée au logiciel. Todyl et Huntress concluent que l’attaquant disposait d’un justificatif valide appartenant à cette famille d’applications. Il pouvait ainsi se présenter comme le service légitime plutôt que comme un utilisateur ordinaire.
Microsoft Entra ID, le système chargé de contrôler les identités et les accès, a alors délivré des jetons à l’application. Un jeton est une autorisation temporaire qui permet à un logiciel d’utiliser certaines ressources. Ces jetons reprenaient les droits que les clients avaient déjà accordés au service de sauvegarde. Aucun employé ne devait se connecter ou approuver l’opération. L’authentification multifacteur, qui exige habituellement une preuve supplémentaire, ne protégeait donc pas cet accès entre applications.
Des messageries et fichiers techniquement à portée
Les conséquences possibles dépassent l’interruption des sauvegardes. Les autorisations de Cloud Backup permettaient de lire et d’écrire dans les courriels et leurs pièces jointes. Elles couvraient aussi les fichiers OneDrive et SharePoint, ainsi que les conversations Teams. Microsoft Graph, l’interface utilisée par des logiciels pour dialoguer avec Microsoft 365, donnait accès à ces ressources. L’exposition pouvait concerner tout le tenant, et non le seul compte d’un employé.
Cette capacité technique ne démontre toutefois pas que tous ces contenus ont été consultés ou copiés. Todyl a étudié neuf tenants où un jeton avait été obtenu. Ses chercheurs n’y ont trouvé aucun compte créé, aucune permission ajoutée et aucun mot de passe modifié par l’application de sauvegarde. Ils n’ont pas davantage confirmé de copie massive. Dans les organisations utilisant encore le service, les lectures normales et malveillantes partageaient la même identité, ce qui compliquait leur distinction dans les journaux disponibles.
Des constats différents selon les environnements examinés
Huntress avait initialement confirmé des connexions non autorisées dans 162 tenants placés sous sa surveillance. Son enquête élargie a ensuite recensé près de 1 000 environnements ayant reçu des tentatives depuis l’adresse associée à l’opération. Plus de 300 authentifications avaient réussi, selon cette seule société. Ce total ne correspond pas nécessairement à autant d’intrusions complètes. Dans certains tenants visés, l’absence de l’application ConnectWise requise a empêché l’obtention d’un accès.
Huntress rapporte également un cas plus grave dans un tenant étudié en détail. Une application ConnectWise destinée à Teams s’y est attribué le rôle d’administrateur global, puis a ajouté des secrets à deux autres applications. Ces secrets sont de nouveaux justificatifs utilisables pour se connecter et peuvent survivre à la neutralisation du premier accès. Microsoft a aussi observé une porte dérobée et des tentatives d’ajout de justificatifs, selon son analyse rapportée par BleepingComputer. Todyl n’a pas constaté ces opérations dans son propre échantillon.
Le confinement ne clôt pas encore l’enquête
ConnectWise affirme que les identifiants partagés touchés ne sont plus valides. La société indique aussi que les archives existantes restent chiffrées et isolées, sans signe de compromission. Cette assurance concerne les sauvegardes conservées chez le fournisseur. Elle n’exclut ni la consultation de données directement dans Microsoft 365, ni la présence d’accès ajoutés sous d’autres identités. Des jetons délivrés avant la désactivation pouvaient aussi continuer à fonctionner pendant leur durée de validité.
La méthode utilisée pour obtenir les identifiants du fournisseur demeure inconnue. Le nombre final d’organisations réellement compromises et l’ampleur d’un éventuel vol de données restent également indéterminés. Certaines lectures réalisées par une application ne laissent pas de trace suffisamment précise pour identifier leur origine. L’absence de preuve d’extraction ne garantit donc pas qu’aucune donnée n’a été consultée. La suite de l’enquête dépendra de l’examen des connexions, des rôles et des justificatifs présents dans chaque environnement client.
Ce qui reste à confirmer
Les sources confirment des authentifications illicites, mais pas un nombre définitif de tenants effectivement compromis. Elles ne permettent pas d’établir quelles données ont été consultées ou copiées. La méthode d’obtention des identifiants ConnectWise reste inconnue, et les observations de Todyl et Huntress portent sur des échantillons différents.