En bref
- Microsoft veut intégrer davantage de protections directement dans Exchange Server, SharePoint Server et Skype for Business Server encore exploités localement.
- Le dispositif doit automatiser progressivement les mises à jour, maintenir des réglages renforcés et appliquer certaines protections temporaires avant un correctif définitif.
- Plusieurs fonctions restent planifiées pour décembre 2026, janvier 2027 ou le premier trimestre 2027, sans résultats de déploiement encore publiés.
Moins de sécurité laissée aux seules procédures internes
Microsoft annonce une initiative destinée aux serveurs installés dans les locaux de ses clients. Ces systèmes, dits sur site, peuvent héberger des services indispensables aux activités quotidiennes. Leur protection dépend toutefois largement des équipes chargées des mises à jour, des réglages et des permissions. L’éditeur veut réduire cette charge manuelle sans interrompre les applications critiques qui doivent rester en fonctionnement.
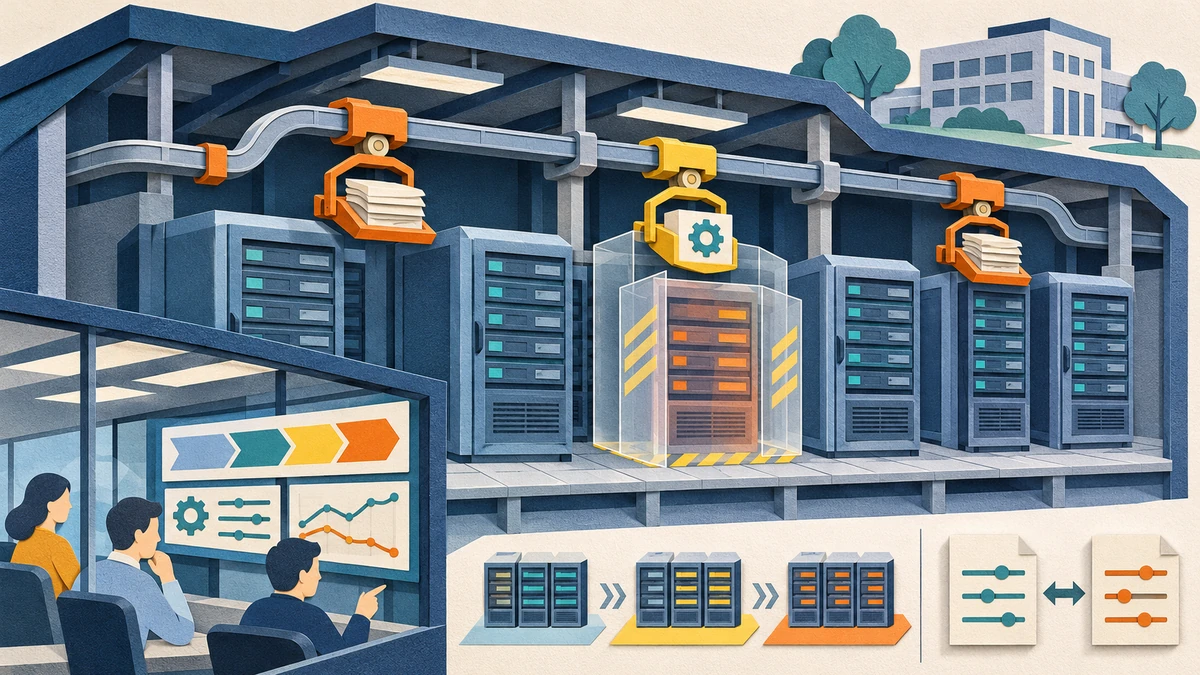
Le changement concerne d’abord Exchange Server, SharePoint Server et Skype for Business Server, lorsque ces produits sont encore pris en charge. Microsoft veut leur appliquer une configuration plus sûre dès l’installation, puis maintenir progressivement davantage de protections par l’intermédiaire des produits eux-mêmes. Cette approche porte le nom de On-Premises Baseline Security Mode, soit un mode de sécurité de référence pour les serveurs sur site. Les administrateurs conserveraient le contrôle des environnements concernés.
Un constat centré sur les retards de maintenance
L’observation avancée par Microsoft repose sur ses données de déploiement. De nombreuses installations Exchange Server n’utiliseraient pas la mise à jour de sécurité la plus récente. Une part importante fonctionnerait également sur des éditions qui ne sont plus prises en charge. Ces serveurs ne bénéficient donc plus du cycle normal de maintenance prévu pour les versions encore suivies.
Microsoft place ce constat dans un contexte où les attaquants peuvent accélérer certaines opérations grâce à l’intelligence artificielle. Selon l’entreprise, ces outils peuvent aider des acteurs peu expérimentés à examiner des logiciels, créer des programmes malveillants et répéter des attaques. Le délai entre l’exposition d’un défaut et son exploitation pourrait ainsi diminuer. Cette affirmation explique l’urgence invoquée, mais la publication ne fournit aucune mesure de cette accélération.
Trois leviers pour réduire les périodes d’exposition
La méthode annoncée s’organise autour de trois fonctions, corriger, configurer et protéger. La première vise les vulnérabilités connues, c’est-à-dire les défauts logiciels susceptibles de permettre une action non prévue. Depuis septembre 2026, Microsoft publie certaines mises à jour importantes en dehors de son calendrier mensuel habituel lorsqu’une réaction plus rapide paraît nécessaire. Cette pratique s’ajoute aux publications exceptionnelles déjà réservées aux problèmes classés critiques.
La configuration constitue le deuxième levier, car les réglages et les permissions peuvent évoluer au fil du temps. Une permission détermine ce qu’un compte ou un utilisateur peut consulter, modifier ou administrer. Tenant Configuration Management, un outil de gestion des configurations, peut déjà examiner les environnements pris en charge. Il sert notamment à repérer les permissions devenues plus larges que prévu sur Exchange Server, SharePoint Server et Skype for Business Server.
Des protections temporaires avant le correctif définitif
Le troisième levier traite la période où une menace existe sans correctif permanent entièrement disponible ou déployé. Emergency Mitigation Service, un service de réduction d’urgence du risque, peut appliquer automatiquement certaines mesures temporaires. Une telle mitigation limite l’exposition immédiate, mais ne supprime pas le défaut logiciel sous-jacent. La mise à jour de sécurité reste nécessaire pour corriger durablement la vulnérabilité concernée.
Microsoft prévoit une deuxième version de ce service en décembre 2026 pour Exchange Server et Skype for Business Server. Elle serait activée par défaut et pourrait appliquer un éventail plus large de protections. Son extension à SharePoint Server est prévue en janvier 2027. Ces échéances constituent des objectifs annoncés par l’éditeur, et non des fonctions déjà disponibles dans tous les environnements.
Une automatisation progressive, encore incomplètement décrite
Au premier trimestre 2027, Microsoft vise l’installation automatique des mises à jour après un délai fixe suivant leur publication. Cette fonction concernerait les environnements connectés des trois produits. Des configurations renforcées par défaut sont prévues pendant la même période. L’éditeur veut aussi détecter la dérive de configuration, expression qui désigne les changements éloignant progressivement un serveur des réglages de sécurité recommandés.
L’interprétation proposée par Microsoft marque un changement de responsabilité technique. La sécurité recommandée ne reposerait plus seulement sur des consignes et des outils séparés. Elle serait progressivement intégrée aux produits, avec davantage d’automatisation pour appliquer les correctifs, conserver les réglages et réagir aux nouvelles menaces. Cette évolution pourrait réduire le travail manuel, mais Microsoft ne publie aucun résultat permettant encore d’en mesurer l’efficacité.
La portée de l’initiative reste limitée aux produits pris en charge et, pour certaines fonctions futures, aux environnements connectés. Microsoft continue de recommander un transfert vers Microsoft 365 lorsque cela reste possible. Les organisations devraient donc distinguer les services pouvant migrer de ceux qui doivent demeurer sur site. Pour ces derniers, l’éditeur prévoit de publier des indications supplémentaires sur les protections disponibles et les futures fonctions.
Ce qui reste à confirmer
La publication ne chiffre ni le nombre d’installations Exchange en retard, ni la part utilisant des éditions non prises en charge. Elle ne précise pas le délai avant une mise à jour automatique, les protections ajoutées au service 2.0 ou les critères exacts des environnements connectés. Les fonctions prévues pour fin 2026 et 2027 restent des objectifs, sans mesure publiée de leur efficacité réelle.